Quando pensamos na segurança de um website empresarial ou de uma loja online, a atenção recai quase sempre sobre a escolha de palavras-passe fortes, a atualização de plugins ou a instalação de certificados SSL. No entanto, existe uma camada invisível que sustenta toda a operação de plataformas como o WordPress: a linguagem de programação PHP. Sendo o motor que processa cada página, formulário e encomenda no WordPress, qualquer vulnerabilidade do PHP descoberta a nível global transforma-se imediatamente numa ameaça crítica para milhões de sites em todo o mundo.
Recentemente, a equipa oficial do PHP.net e investigadores internacionais de cibersegurança emitiram um alerta máximo que forçou o lançamento imediato de uma nova versão de emergência da linguagem. A descoberta de falhas graves de execução remota de código — desde o histórico incidente CVE-2024-4577 até às mais recentes falhas estruturais no gestor de processos PHP-FPM (CVE-2026-109618 e CVE-2026-109619, conhecidas como PHP2Shell) — demonstrou que um site WordPress pode ser comprometido mesmo que todos os seus temas e plugins estejam atualizados.
Neste artigo da UniversoWeb, explicamos de forma clara e focada na realidade dos sites em WordPress o que causou esta falha, o que teve de ser feito na nova versão do PHP para solucionar o problema e como o nosso serviço especializado de manutenção de sites WordPress e servidores protege o seu negócio contra paragens e ataques.
1. O Que Aconteceu? Por Que uma Vulnerabilidade do PHP Afeta Diretamente o WordPress?

Para compreender o risco real para o seu site, é fundamental perceber a relação entre o WordPress e o PHP. O WordPress não é um programa estático; é um sistema dinâmico escrito inteiramente em PHP. Sempre que um potencial cliente visita a sua página inicial, pesquisa um produto no WooCommerce ou submete um pedido de orçamento, o servidor executa milhares de linhas de código PHP para consultar a base de dados e construir a página que aparece no ecrã.
A recente vulnerabilidade do PHP abalou o mercado porque a brecha não estava num plugin específico que pudesse ser simplesmente desativado no painel /wp-admin/, mas sim na própria fundação que interpreta o código do site.
▼ (Envia pedido manipulado para o site WordPress)
▼
▼
Os Mecanismos da Falha Explicados de Forma Simples
- Manipulação de Pedidos e Memória no Motor do Site: Nas falhas mais recentes do núcleo PHP, descobriu-se que, se um atacante enviasse pedidos HTTP especialmente sobrecarregados e malformados para qualquer endereço de um site WordPress (como a página de login, o
wp-cron.phpou o checkout de uma loja), era possível forçar um erro de limite de memória no momento exato em que o PHP iniciava a leitura dos dados. Esse erro deixava partes da memória do servidor corrompidas e abertas para que o invasor injetasse comandos próprios. - Contaminação de Sessões entre Pedidos (PHP-FPM): Para que um site WordPress seja rápido, o servidor reaproveita os mesmos processos do PHP para atender vários visitantes seguidos. A vulnerabilidade permitia que um pedido malicioso manipulasse recursos nativos — como o controlo de progresso de envio de ficheiros (
session.upload_progress) — deixando uma “armadilha” na memória que era ativada no clique seguinte, permitindo assumir o controlo do site. - Injeção de Argumentos sem Autenticação: Tal como aconteceu no famoso caso do CVE-2024-4577, atacantes conseguiram explorar a forma como o PHP traduzia certos caracteres especiais no endereço URL para passar instruções ocultas diretamente ao sistema, contornando qualquer barreira de segurança no WordPress.
2. Quais São os Riscos Reais para um Site WordPress Vulnerável?

Quando uma falha no PHP obriga ao lançamento de uma nova versão, os piratas informáticos utilizam robôs automatizados que varrem milhões de domínios por hora à procura de sites que ainda estejam a correr a versão antiga no servidor.
Se o seu site WordPress estiver alojado num servidor que não recebeu a atualização de segurança PHP, os impactos podem ser devastadores para a imagem e faturação da empresa:
- Injeção de Malware e Redirecionamentos Falsos (SEO Spam): O visitante clica no seu site através do Google e é redirecionado para páginas de fraudes, apostas ou conteúdos maliciosos, levando a Google Search Central a exibir um aviso vermelho de “Este site pode ter sido pirateado”, destruindo o seu posicionamento orgânico da noite para o dia.
- Roubo de Dados de Clientes no WooCommerce: Como o atacante ganha acesso aos ficheiros internos do servidor, consegue ler o ficheiro
wp-config.php, aceder à base de dados completa e instalar skimmers invisíveis na página de pagamento para intercetar cartões de crédito e dados pessoais, gerando graves infrações ao RGPD. - Criação de Administradores Fantasma e Backdoors: Mesmo que não alterem o aspeto visual do site de imediato, os invasores escondem ficheiros PHP maliciosos dentro da pasta
/wp-content/uploads/ou nos ficheiros do tema para garantir que conseguem voltar a entrar no site quando quiserem. - Queda Total do Site (Erro Crítico no WordPress): A exploração de falhas de memória esgota os recursos do alojamento em segundos, deixando o site lento ou exibindo o temido erro
502 Bad Gatewayou a mensagem de erro crítico do WordPress durante horas de expediente comercial.
3. O Que Teve de Ser Feito para Solucionar o Problema?
Para travar esta vaga de ataques, a solução exigiu uma ação coordenada em duas frentes: a correção profunda no código-fonte por parte dos criadores do PHP e a intervenção técnica nos servidores onde os sites WordPress estão alojados.
1. O Lançamento de Emergência da Nova Versão do PHP
A equipa de engenharia do PHP reescreveu a forma como o interpretador valida a memória no início e no fim de cada carregamento de página. Sempre que ocorre uma falha crítica de memória, o processo é agora encerrado de forma limpa e isolada, impedindo que dados corrompidos transitem de um visitante para outro. Além disso, a validação de parâmetros enviados via URL foi blindada nos novos pacotes das linhas PHP 8.2, 8.3, 8.4 e 8.5.
2. Desativação de Diretivas Perigosas e Bloqueio em Firewall (WAF)
Enquanto a nova versão do PHP era compilada e testada nos servidores, foi necessário aplicar medidas imediatas de contenção (hardening) específicas para proteger ecossistemas WordPress:
- Bloqueio ao nível da Firewall de Aplicação Web (WAF), em redes como a Cloudflare, para filtrar pedidos HTTP com estruturas anómalas antes de tocarem no WordPress;
- Desativação da diretiva
session.upload_progress.enabledno ficheiro centralphp.inido servidor; - Proibição total de execução de scripts PHP dentro de diretórios estáticos do WordPress (como
/wp-content/uploads/e/wp-includes/blocks/), seguindo as recomendações da OWASP.
4. O Grande Dilema no WordPress: Por Que Atualizar o PHP Sem Apoio Técnico Pode “Partir” o Seu Site?
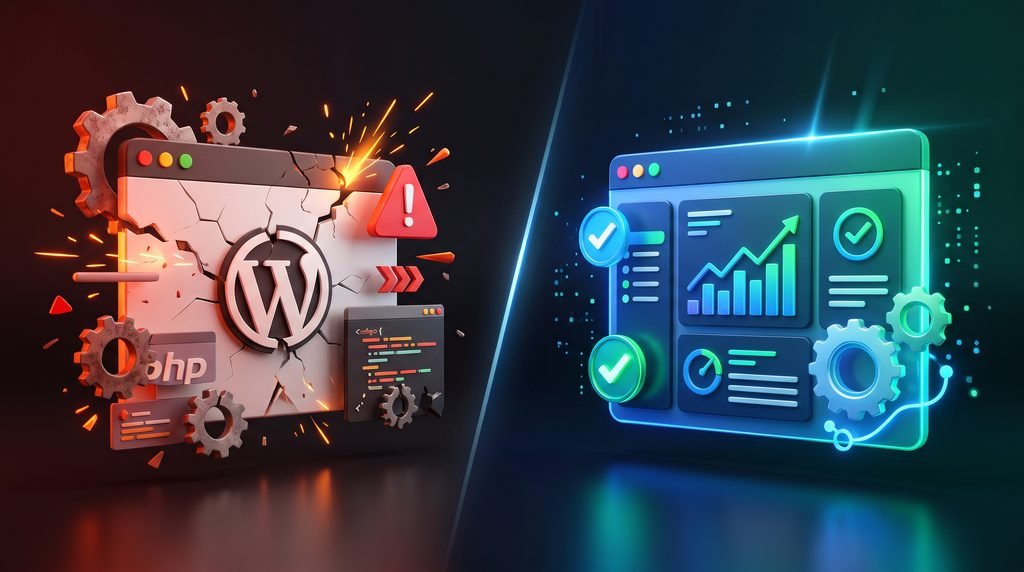
Se a solução para a vulnerabilidade do PHP passa por instalar a nova versão da linguagem no servidor, surge uma questão muito comum entre gestores de empresas: “Basta ir ao painel do alojamento e mudar a versão do PHP com um clique?”
No universo WordPress, mudar a versão do PHP às cegas num site em produção é uma das principais causas de paralisação acidental de sites empresariais.
Isto acontece porque cada nova versão do PHP não traz apenas correções de segurança; ela também descontinua funções antigas (deprecated functions) e torna as regras de escrita de código muito mais rigorosas. Se o seu site WordPress tiver:
- Um tema personalizado desenvolvido há mais de dois ou três anos;
- Plugins comerciais desatualizados ou extensões que deixaram de receber suporte dos criadores originais;
- Pequenos blocos de código (snippets) adicionados manualmente no ficheiro
functions.php;
Ao atualizar o PHP no WordPress diretamente no site principal sem testes prévios, essas funções antigas deixam de ser reconhecidas pelo novo motor do PHP, resultando imediatamente no famoso “Ecrã Branco da Morte” (White Screen of Death) ou na mensagem “Ocorreu um erro crítico neste site”, paralisando vendas e campanhas de publicidade ativas.
▼ (Envia pedido HTTP manipulado sem precisar de login)
2. Estado global corrompido entre pedidos (CVE-2026-109619)
▼
| Cenário de Atualização | O Que Acontece na Prática | Nível de Risco para o Negócio |
| Não atualizar o PHP (Medo de partir o site) | O site continua a funcionar visualmente, mas fica totalmente exposto a ataques automáticos e invasões na versão antiga. | 🔴 Risco Extremo (Segurança) |
| Atualizar o PHP diretamente em Produção (Sem testes) | A vulnerabilidade é fechada, mas plugins, checkout do WooCommerce ou formulários podem deixar de funcionar sem aviso. | 🟠 Risco Elevado (Operacional) |
| Metodologia de Manutenção UniversoWeb | Clonagem em Staging, auditoria de código do tema/plugins, correção de incompatibilidades e aplicação segura do novo PHP. | 🟢 Risco Zero (Continuidade Total) |
5. Como a UniversoWeb Ajuda na Manutenção de Sites WordPress e Servidores para Evitar Este Problema
Na UniversoWeb, sabemos que o foco da sua equipa deve estar no crescimento do negócio, nas vendas e no atendimento aos clientes — e não em decifrar boletins técnicos de cibersegurança ou corrigir erros de código no servidor a meio da noite.
Por isso, o nosso serviço integrado de manutenção de sites WordPress e gestão de servidores foi desenhado para atuar de forma preventiva e cirúrgica sempre que uma nova vulnerabilidade do PHP ou falha no ecossistema WordPress é detetada.
▼
1. Testes em Ambiente de Ensaios (Staging) Antes de Qualquer Mudança
Nunca utilizamos o seu site principal como cobaia. Antes de aplicarmos uma nova versão do PHP ou grandes atualizações do núcleo do WordPress e WooCommerce, criamos uma cópia exata e privada do seu site (ambiente de staging). É nesse laboratório seguro que ativamos a nova versão do PHP, testamos todos os formulários, simulamos compras e analisamos os registos de erro (error logs).
2. Correção e Modernização de Código no WordPress
Se durante os testes detetarmos que o tema da sua empresa ou um plugin essencial apresenta incompatibilidades com a nova versão do PHP, a nossa equipa de programadores intervém diretamente no código. Substituímos funções obsoletas, atualizamos dependências e refatoramos o código personalizado para que o seu site fique 100% compatível com as versões mais recentes do PHP (8.3, 8.4 e 8.5), ganhando não só segurança máxima, mas também até 30% mais velocidade de carregamento.
3. Gestão Dedicada do Servidor e Atualizações Zero-Day
Ao contrário dos alojamentos partilhados convencionais — onde o cliente tem de esperar meses até que a empresa de hosting decida disponibilizar novas versões de segurança —, nos servidores geridos pela UniversoWeb temos controlo total sobre a infraestrutura. Assim que uma atualização de segurança PHP é lançada oficialmente, aplicamos os patches ao nível do sistema operativo Linux e do PHP-FPM, mantendo o servidor blindado sem interromper o funcionamento do site.
4. Isolamento de Contas, WAF no Bordo e Cópias de Segurança Externas
Complementamos a atualização do PHP com múltiplas camadas de segurança no WordPress:
- Isolamento de Contentores: Cada site WordPress opera no seu próprio espaço isolado; nenhum site externo pode afetar os recursos ou a segurança do seu projeto.
- Proteção WAF e Anti-Bot: Filtramos tentativas de exploração de vulnerabilidades e ataques de força bruta ao
/wp-login.phpantes mesmo de chegarem ao servidor. - Backups Diários Externos: Realizamos cópias de segurança automatizadas para armazenamento encriptado na nuvem, garantindo recuperação imediata em caso de qualquer imprevisto.
Conclusão: Segurança e Performance no WordPress Exigem Gestão Profissional
O episódio recente da vulnerabilidade do PHP que obrigou ao lançamento de novas versões de emergência deixa uma lição clara para todas as empresas com presença digital: um website em WordPress é um ativo vivo que depende tanto da qualidade dos seus plugins quanto da robustez e atualização constante do servidor onde está alojado.
Ignorar as atualizações do PHP deixa a porta aberta para invasões graves e perda de dados; por outro lado, tentar atualizar o servidor sem conhecimento técnico especializado em WordPress pode comprometer funcionalidades vitais do seu site.
Com o acompanhamento da UniversoWeb, a sua empresa conta com uma equipa de engenharia dedicada que monitoriza continuamente o núcleo do PHP, o servidor e toda a estrutura do seu WordPress. Garantimos que o seu site permanece rápido, compatível com as tecnologias mais recentes e totalmente protegido contra as ameaças da web moderna — para que tenha total tranquilidade no dia a dia do seu negócio.
